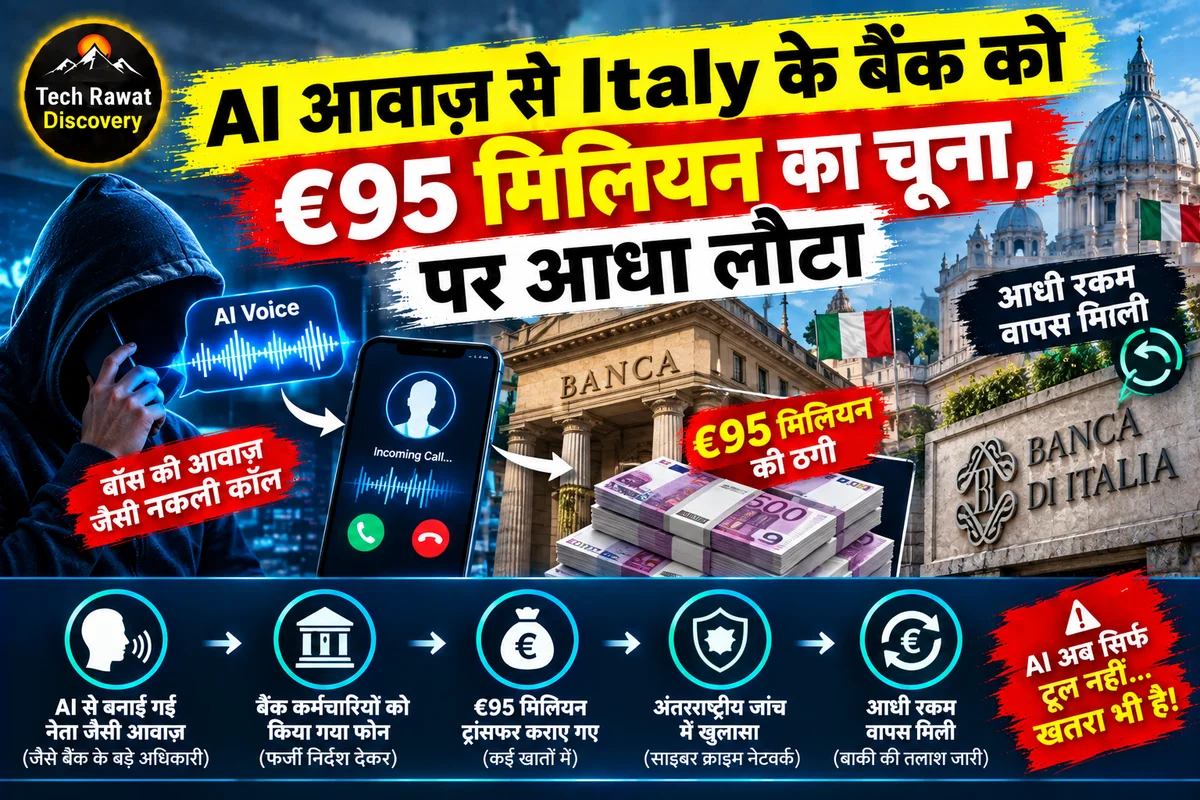
AI voice cloning scam यानी नकली आवाज़ वाली ठगी का सबसे बड़ा हालिया मामला Italy से आया है: Reuters के सूत्रों के अनुसार एक फ़र्ज़ी WhatsApp संदेश और एक नकली आवाज़ वाली कॉल ने Italy के सबसे बड़े बैंक की निजी बैंकिंग शाखा से करीब €95 मिलियन निकलवा लिए।
The420.in के रुपये-रूपांतरण के हिसाब से यह रकम लगभग ₹1,037 करोड़ बैठती है। अच्छी ख़बर यह कि आधे से ज़्यादा पैसा लौट आया। बुरी यह कि करीब €36 मिलियन का कोई पता नहीं।
क्या हुआ: फ़रवरी की एक WhatsApp से शुरू
मामला Intesa Sanpaolo की निजी बैंकिंग इकाई Fideuram का है। Reuters के अनुसार ठगी फ़रवरी 2026 में शुरू हुई, जब तत्कालीन चेयरमैन Paolo Molesini को WhatsApp पर एक संदेश मिला जो Intesa के CEO Carlo Messina की ओर से लग रहा था। उसमें विदेश भेजे जाने वाले एक लेन-देन में तुरंत मदद माँगी गई थी।
इसके बाद एक फ़ोन कॉल आई। कॉल करने वाले ने खुद को एक बड़ी लॉ फ़र्म का वरिष्ठ पार्टनर बताया और निर्देश की पुष्टि कर दी। सूत्रों के अनुसार उस वकील की आवाज़ AI से दोहराई गई थी। इसके बाद Fideuram ने विदेशी खातों में कई ट्रांसफ़र किए, ज़्यादातर चीन और हॉन्ग कॉन्ग में।
चाल क्यों चली: भरोसा, जल्दबाज़ी और दूसरा चैनल
बैंकिंग में बड़े ट्रांसफ़र आम तौर पर कई स्तरों की मंज़ूरी से गुज़रते हैं। यहाँ ठगों ने सबसे ऊपर के स्तर को निशाना बनाया, यानी उस व्यक्ति को जिसके आदेश पर बाकी लोग सवाल कम पूछते हैं। यही इस मामले की असली कमज़ोर कड़ी दिखती है।
रिपोर्टों में AI का हिस्सा सिर्फ़ फ़ोन कॉल की नकली आवाज़ के रूप में बताया गया है। WhatsApp संदेश कैसे बना, इसका ब्योरा नहीं मिलता। यानी ठगों ने पुरानी तरकीब को नई आवाज़ दी, और असली ताक़त वही रही: ऊपर से आया तुरंत का आदेश।
दो अलग माध्यम एक-दूसरे को पुख़्ता करते दिखे। संदेश ने आदेश दिया, कॉल ने उसकी तस्दीक़ की।
जिसने पहले से CEO और वकील को जाना हो, उसके लिए यह जोड़ी शक की गुंजाइश काफ़ी घटा देती है, ख़ासकर तब जब आदेश गोपनीय और अत्यावश्यक बताया गया हो। पिछले साल भी मिलान के कारोबारी Massimo Moratti से एक मंत्री की नकली आवाज़ में करीब €1 मिलियन ठगे गए थे, जो बाद में लौट आए।
पैसा कहाँ गया: वसूली का हिसाब
Reuters के अनुसार Italy, चीन और पुर्तगाल के अधिकारियों के सहयोग से करीब €53 मिलियन बरामद हुए। बाकी रकम विदेशी खातों के जाल से गुज़रकर क्रिप्टोकरेंसी में बदल दी गई और उसका पता नहीं चला। नीचे रिपोर्ट किए गए आँकड़े एक जगह रखे हैं।
| मद | यूरो में | रुपये में (The420.in के अनुसार) |
|---|---|---|
| कुल गया | €95 मिलियन | लगभग ₹1,037 करोड़ |
| बरामद | €53 मिलियन | लगभग ₹578 करोड़ |
| अब भी लापता | €36 मिलियन | लगभग ₹393 करोड़ |
हमारा हिसाब: €53 और €36 मिलियन जोड़ने पर €89 मिलियन बनते हैं, यानी करीब €6 मिलियन (लगभग ₹66 करोड़) का ज़िक्र किसी रिपोर्ट में नहीं है। बरामदगी का अनुपात लगभग 56% बैठता है।
भारत के लिए मतलब: यही पैटर्न यहाँ पहले से चल रहा है
भारत के लिए यह दूर की ख़बर नहीं। 17 जुलाई 2026 को SEBI ने सूचीबद्ध कंपनियों को 'Boss Scam' के प्रति आगाह किया, जिसमें ठग CEO या MD बनकर वित्त कर्मचारियों से पैसा ट्रांसफ़र करवाते हैं। SEBI के अनुसार यह चेतावनी I4C (भारतीय साइबर अपराध समन्वय केंद्र) की सूचना पर आई थी।
LiveLaw की रिपोर्ट के अनुसार SEBI ने माना कि ठग deepfake, voice cloning और AI से बने वीडियो कॉल तक इस्तेमाल कर रहे हैं। निर्देश अक्सर पैसा mule accounts (ठगों के किराये पर लिए खातों) में डलवाने और लेन-देन गोपनीय रखने के होते हैं। Moneylife के अनुसार एक मामले में कंपनी को ₹7.8 करोड़ का चूना लगा।
Moneylife के अनुसार एक और चाल यह है कि फ़ोन हैक होने पर ठग सेव किए गए संपर्कों में अपना नंबर CEO के नाम से डाल देते हैं। तब स्क्रीन पर अनजान नंबर नहीं, जाना-पहचाना नाम दिखता है।
बचाव: आवाज़ पर नहीं, प्रक्रिया पर भरोसा
SEBI की सलाह सीधी है, और Italy का मामला उसे और मज़बूत करता है। इन बातों पर अमल कराना कंपनियों के लिए सबसे सस्ता उपाय है:
- WhatsApp, ईमेल या सोशल मीडिया से आए भुगतान-आदेश की पुष्टि संबंधित अधिकारी को सीधे फ़ोन करके करें।
- सिर्फ़ संदेश के आधार पर फ़ंड ट्रांसफ़र न करें।
- अनजान भेजने वाले की executable या ZIP फ़ाइल न खोलें।
- घटना होते ही राष्ट्रीय साइबर हेल्पलाइन और साइबर क्राइम पोर्टल पर रिपोर्ट करें।
The420.in के अनुसार असामान्य भुगतान पर दो लोगों की मंज़ूरी और नए लाभार्थी की स्वतंत्र जाँच भी ज़रूरी है, क्योंकि 'आवाज़ पहचान ली' अब पर्याप्त सबूत नहीं रहा।
अभी क्या साफ नहीं है
Intesa और Fideuram ने Reuters को टिप्पणी नहीं दी, इसलिए तमाम ब्योरे अज्ञात सूत्रों पर टिके हैं। आवाज़ किस टूल से और किस रिकॉर्डिंग से बनी, यह किसी रिपोर्ट में नहीं है। बाकी €36 मिलियन कभी मिलेंगे या नहीं, यह भी साफ़ नहीं।
यह भी अभी अस्पष्ट है कि ट्रांसफ़र रोकने के लिए बैंक के भीतर कौन-से नियंत्रण थे और उन्हें क्यों पार किया जा सका। सूत्रों के अनुसार बैंक ने गड़बड़ी जल्दी पकड़कर कई देशों को सतर्क किया, जिससे आधी से ज़्यादा रकम बच पाई।
Entarabi के अनुसार मिलान के अभियोजकों ने यूरोप के बाहर रहने वाले एक विदेशी नागरिक पर कंप्यूटर धोखाधड़ी के शक में जाँच शुरू की है। Molesini या किसी अन्य Fideuram अधिकारी की जाँच नहीं हो रही।
आगे क्या देखें
जाँच से तीन चीज़ें साफ़ हो सकती हैं: पैसा किन खातों से होकर गया, आवाज़ की नक़ल कैसे तैयार हुई, और बैंकों के भुगतान-नियम बदलेंगे या नहीं। भारत में यह भी देखना होगा कि RBI या SEBI की अगली सलाह में आवाज़-सत्यापन पर ज़ोर आता है या नहीं।
Italy के बैंक ने गड़बड़ी जल्दी पकड़ी थी, फिर भी रकम विदेश पहुँच चुकी थी, इसलिए असली सवाल पहचान की गति का है: शक होते ही कितनी जल्दी दूसरे बैंकों को खबर दी जा सकती है।
AI का इस्तेमाल सिर्फ़ ठगी में नहीं, हमलों में भी बढ़ रहा है। ऑस्ट्रेलिया के स्वास्थ्य पोर्टल वाला AI एजेंट मामला और Gemini का तीन कंपनियों के सिस्टम तक पहुँचना इसी दिशा के उदाहरण हैं।
फ़िलहाल सबक पुराना है, बस दाँव बड़ा। जब तक हर बड़ा भुगतान दूसरे रास्ते से पुख़्ता नहीं होता, बैंकों का सबसे कमज़ोर सुरक्षा-द्वार कोई भी पहचानी हुई आवाज़ रहेगी।
स्रोत: Reuters, SEBI, LiveLaw, Moneylife, The420.in, Entarabi